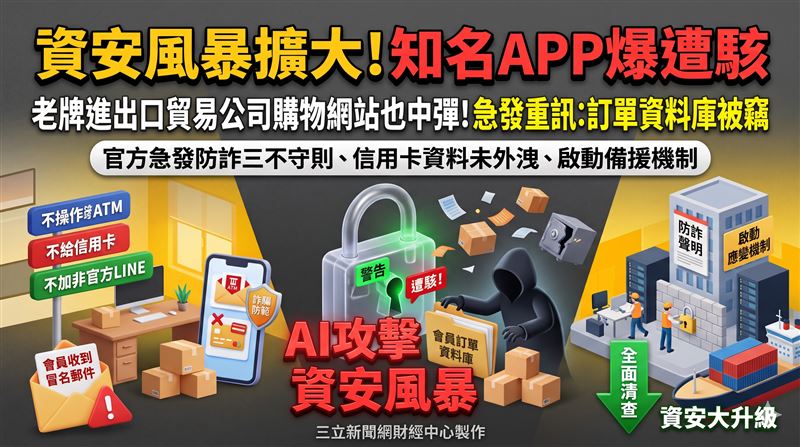
911APP*-KY(6741)資安風暴持續延燒!上市公司高林(2906)於今(27)日上午發布重大訊息,證實官方購物網站之訂單系統委由91APP提供服務,其資料庫遭到自動化攻擊,導致部分資訊遭非法擷取。高林陸續接獲會員反映收到冒用公司名義之詐騙郵件,經確認部分會員之訂單相關資料可能受影響,目前正持續清查受影響資料範圍,消息一出隨即引發市場與廣大消費族群高度關注。
購物網站遭駭? 官方證實個資被竊
高林副總經理王培煜於重大訊息中指出,公司官方購物網站訂單系統委外由91APP服務,因資料庫遭到自動化攻擊,部分資訊遭非法擷取。針對會員陸續收到冒名詐騙郵件,高林已立即啟動資安應變機制與備援作業,初步評估本事件對公司營運及財務尚無重大影響。事實上,91APP日前說明旗下Commerce Cloud資料庫於10月3日遭AI自動化滲透工具ARTEX攻擊,外部資安團隊奧義智慧進駐後確認破口並阻斷連線,信用卡資料則未外洩。
會員如何防受騙? 官方急發三不守則
面對詐騙郵件流竄,高林已火速啟動資安應變機制與備援作業,並透過官網、社群平台與會員通知等多重管道全力宣導防詐。高林發布官方防詐守則,嚴正提醒消費者,公司絕對不會要求民眾操作ATM、提供信用卡資訊,或是要求加入非官方LINE帳號。高林強調,目前除了要求91APP儘速清查資料,後續也將持續強化供應商資安管理與監控機制,嚴密防堵自動化攻擊威脅,全力維護會員資訊安全。
駭客從哪裡入侵? AI工具抓破口
回顧整起資安事件始末,替眾多品牌架設官網與App的91APP*-KY,旗下Commerce Cloud一座訂單資料庫於10月3日遭AI自動化滲透工具ARTEX攻擊,部分訂單遭非法擷取。91APP董事長暨執行長何英圻日前坦承疏失並致歉,指出第一時間選擇先查明再通知,反讓客戶與消費者承受更長的不安,承諾詐騙財損全面補償。91APP副總經理程開佑向媒體說明,消費者信用卡資料未外洩,公司委託外部資安團隊奧義智慧進駐後已切斷破口並更換金鑰,面對AI攻擊門檻降低的挑戰,資安防範與處理流程將全面檢討改善。
三立新聞網提醒您:
內容僅供參考,投資人於決策時應審慎評估風險,並就投資結果自行負責。
投資一定有風險,基金投資有賺有賠,申購前應詳閱公開說明書。
更多三立新聞網報導
. 移工雇主集體陳抗!勞動部回應了
. PCB鬼故事又來了?它慣跌停臻鼎重挫6% 分析師揭11月變數
. 大盤突翻黑失守4萬6!急殺百點誰在撐?光通訊缺料三成 大戶狂掃這2檔
. 開盤/Anthropic上市倒數!台股今拚V轉漲逾500點 台積電漲10元